
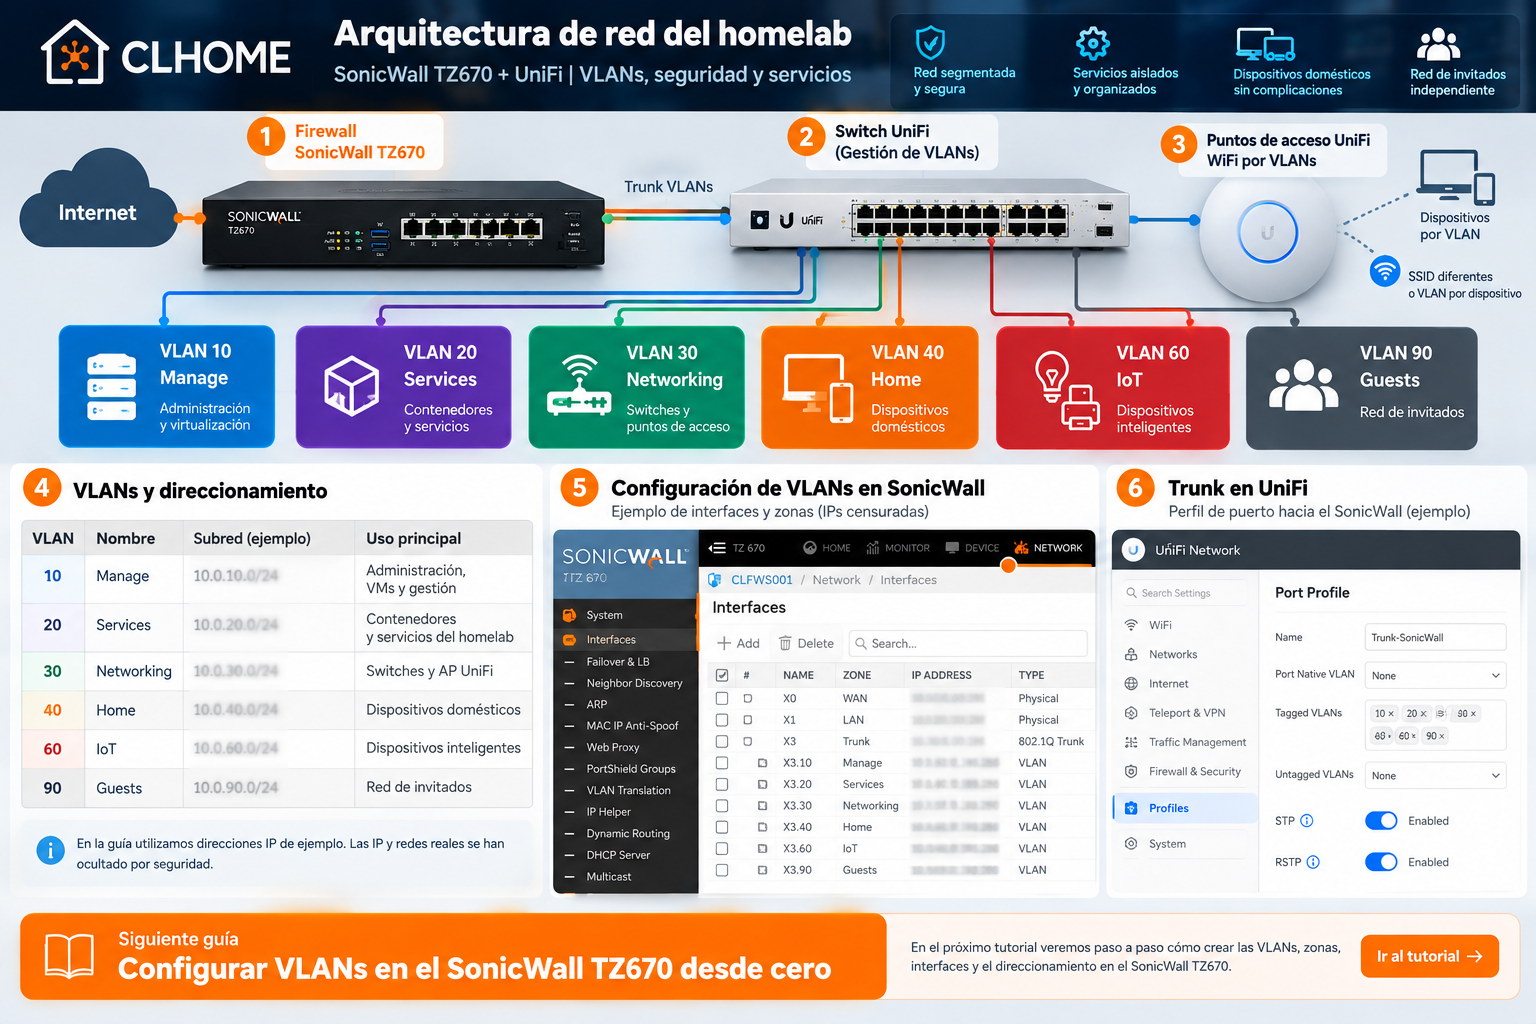
1. Qué papel tiene cada equipo
- Firewall: conecta la red con Internet, actúa como puerta de enlace de las VLAN y aplica las políticas que permiten o bloquean las comunicaciones.
- Switch gestionable: conecta servidores, equipos cableados y puntos de acceso, transportando las VLAN necesarias por cada puerto.
- Puntos de acceso: proporcionan Wi-Fi y asocian cada red inalámbrica a la VLAN correspondiente.
- Servidores y hosts de virtualización: alojan máquinas virtuales y servicios; deben ubicarse en redes adecuadas a su función.
- Controlador de red: permite administrar la infraestructura UniFi, pero no sustituye al firewall como punto de aplicación de las políticas entre redes en esta arquitectura.
2. Diseñar las VLAN por función
Una VLAN divide la red de capa 2 en un dominio lógico separado. Para que las VLAN se comuniquen entre sí hace falta enrutamiento y, en este diseño, el firewall aplica las reglas que determinan qué tráfico se permite.
En CLHOME, las redes se organizan por funciones. Para los ejemplos públicos usaremos identificadores y subredes ficticios; la tabla siguiente describe los propósitos generales, no las direcciones reales ni todas las políticas de producción.
| Red de ejemplo | Uso previsto | Criterio de seguridad |
|---|---|---|
| Gestión y virtualización | Administración autorizada y hosts de máquinas virtuales | Acceso administrativo restringido y permisos explícitos hacia los servicios necesarios |
| Servicios | Contenedores y aplicaciones autoalojadas | Permitir solo las comunicaciones necesarias entre servicios y clientes |
| Networking | Direcciones de gestión de switches y puntos de acceso | Acceso administrativo desde redes autorizadas; salida a Internet para actualizaciones cuando se necesita |
| Home | Ordenadores y dispositivos de uso doméstico | Acceso selectivo a aplicaciones, impresoras y pantallas compartidas |
| IoT | Dispositivos inteligentes, televisores e impresoras | Salida a Internet y excepciones específicas; bloquear el acceso general a las redes internas |
| Invitados | Dispositivos de visitantes | Salida a Internet sin acceso a las redes internas |
3. El enlace entre el firewall y el switch
Cuando un enlace transporta varias VLAN, normalmente se configura como trunk: las tramas de las VLAN permitidas viajan etiquetadas según IEEE 802.1Q, mientras que la VLAN nativa, si se utiliza, se trata según la configuración de ambos extremos. Los dos extremos deben coincidir para evitar errores de conectividad o una segmentación accidental.
Antes de cambiar el perfil de un puerto, comprueba qué VLAN deben atravesarlo, cuál es la VLAN nativa y qué ocurre con la administración del switch. Conserva una vía de recuperación local para no perder el acceso al firewall o al switch durante el cambio.
4. Reglas de firewall: mínimo privilegio
La separación por VLAN no basta si después se permiten todas las comunicaciones entre ellas. Una estrategia prudente consiste en bloquear el tráfico inter-VLAN que no sea necesario y crear excepciones limitadas por origen, destino, servicio y dirección del flujo.
- Permitir a los usuarios llegar a las aplicaciones que necesitan, sin conceder acceso general a toda la red de servicios.
- Permitir a IoT e invitados salir a Internet, manteniendo bloqueado su acceso a las redes internas.
- Restringir la administración de switches, puntos de acceso y firewall a equipos o redes autorizados.
- Documentar el motivo de cada excepción y revisarla periódicamente.
- Recordar que descubrimiento multicast, mDNS y acceso al servicio son cosas distintas: permitir descubrir un dispositivo no significa que todo el tráfico posterior esté permitido.
5. DHCP, DNS y direcciones estáticas
Define quién entrega las direcciones de cada VLAN, qué rangos dinámicos utiliza y cómo se gestionan los equipos que necesitan una dirección estable. Reserva un espacio para gateways, infraestructura y direcciones estáticas, evitando solapamientos con los pools DHCP.
Comprueba también qué servidor DNS reciben los clientes y si necesitan resolver nombres internos. No des por hecho que un ámbito DHCP está operativo solo porque exista en el panel: verifica que esté habilitado y prueba la asignación desde un cliente.
6. Validar la red antes de darla por terminada
- Verificar que cada cliente recibe una dirección, máscara, gateway y DNS correctos.
- Comprobar acceso a Internet desde las redes que lo necesitan.
- Probar las comunicaciones permitidas y confirmar que las redes aisladas no alcanzan otras VLAN.
- Probar los servicios domésticos que requieren excepciones, como impresión o envío de pantalla.
- Revisar registros del firewall y guardar una copia de la configuración validada.
7. Mantener un acceso de recuperación
Los cambios en VLAN, trunking y políticas pueden interrumpir la administración remota. Antes de aplicarlos, prepara una forma local y controlada de recuperar el acceso, conoce el procedimiento de conexión y guarda una copia de la configuración. No publiques en una guía pública las direcciones, nombres internos ni detalles que hagan identificable ese acceso.
Qué aprender en los siguientes tutoriales
Esta página es el mapa general. Los siguientes tutoriales desarrollarán cada parte por separado: crear las subinterfaces VLAN en SonicWall, configurar el trunk con UniFi, definir objetos de dirección, construir reglas de acceso, aislar IoT e invitados y permitir excepciones domésticas de forma controlada. Cada guía utilizará ejemplos ficticios y pasos que se puedan comprobar sin revelar la configuración privada de una instalación.
Nota: este artículo describe principios de diseño y una arquitectura de referencia. Antes de reproducir una configuración, verifica los nombres de las opciones en tu versión de SonicOS y UniFi Network, haz una copia de seguridad y aplica los cambios de forma que puedas recuperar el acceso localmente.
Siguiente tutorial: configurar las VLAN en SonicWall
Pasamos del diseño a la configuración: en el tutorial 2 veremos cómo planificar las subredes, crear las interfaces VLAN en SonicOS, revisar DHCP y comprobar el enlace trunk con UniFi.